Почему API-ключ — это не просто строка в коде
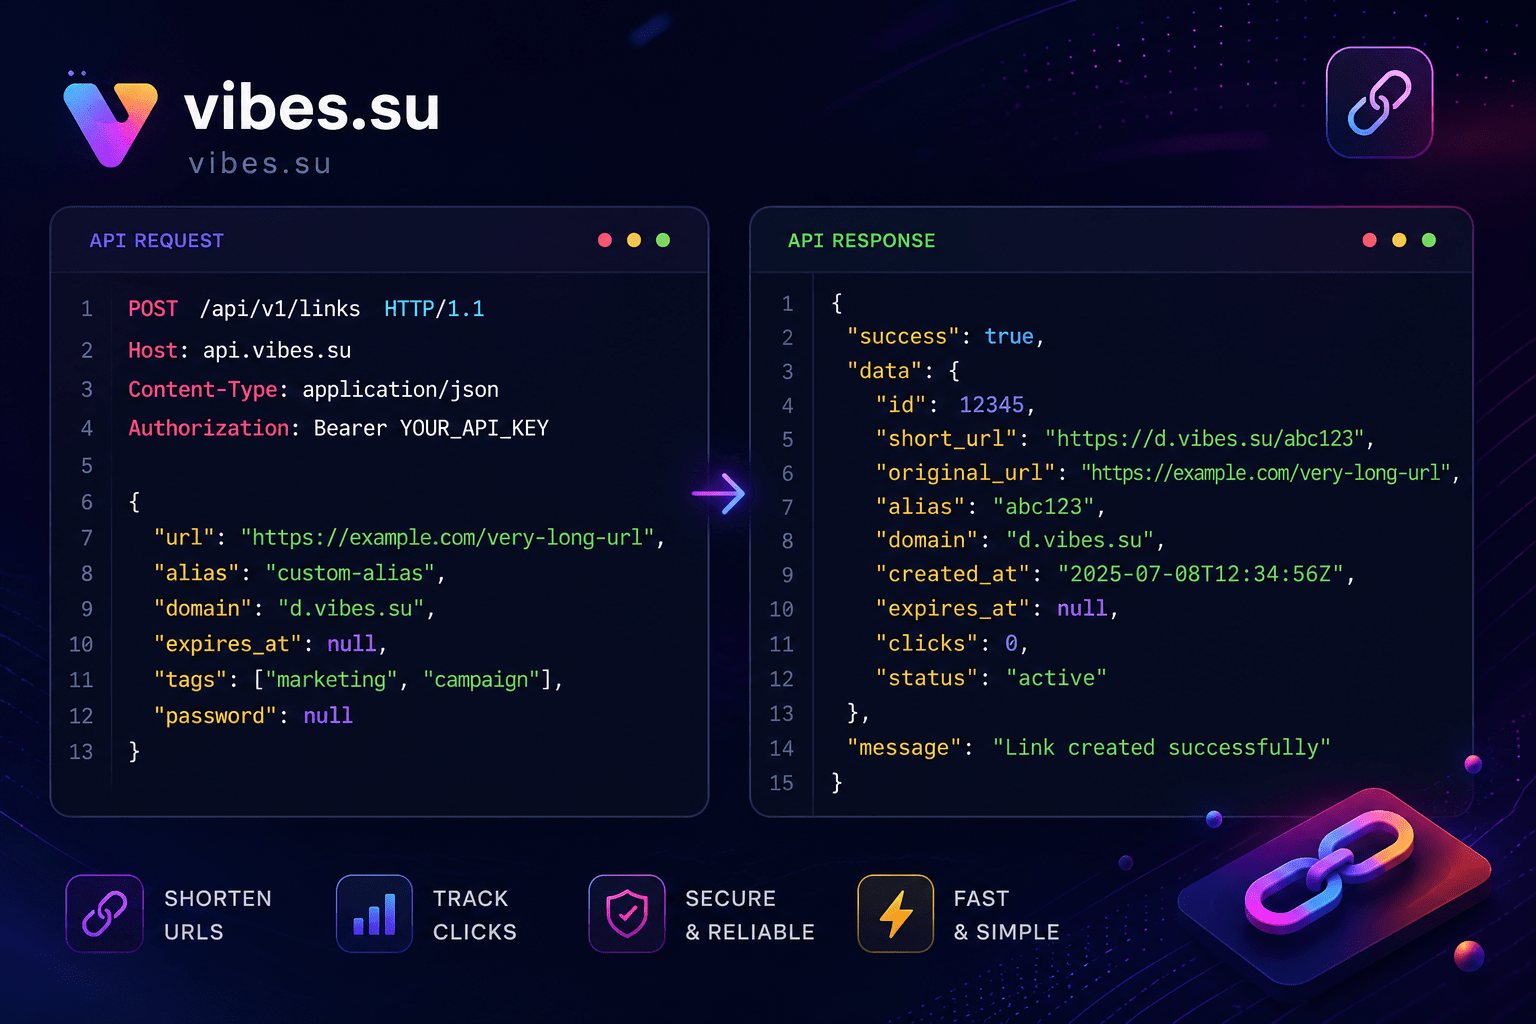
Когда вы автоматизируете работу с короткими ссылками через API, вы получаете ключ, который даёт доступ к вашему аккаунту и ко всем его возможностям. Создание ссылок, изменение конечных адресов, удаление, доступ к статистике — всё это делается от вашего имени. Если ключ попадёт не в те руки, кто-то сможет делать это вместо вас.
Проблема в том, что API-ключ часто выглядит как обычная строка. Его легко скопировать, легко оставить в коде, легко передать в чате. Именно из-за этой кажущейся простоты утечки и происходят. Эта статья о том, как хранить и передавать API-ключ так, чтобы автоматизация ссылок не превратилась в риск.
Что вообще может произойти при утечке ключа
Чтобы понять, зачем вообще беспокоиться, стоит представить, что именно может сделать чужой человек с вашим ключом.
Первое — создать ссылки от вашего имени. Это может быть использовано для фишинга: человек получает короткую ссылку, которая выглядит как ваша, и переходит по ней, не подозревая подвоха.
Второе — изменить конечные адреса существующих ссылок. Если у вас есть ссылки в рекламе, на печатной продукции, в рассылках, их можно перенаправить на что угодно. Это уже не просто неприятность, а прямая угроза репутации.
Третье — удалить ссылки. Если кто-то удалит ваши рабочие ссылки, вы потеряете переходы и, возможно, клиентов.
Четвёртое — посмотреть статистику. Иногда это менее критично, но всё равно раскрывает информацию о вашей аудитории, кампаниях и результатах.
Пятое — использовать ваш аккаунт как площадку для своих задач. Это может привести к блокировке и потере доступа.
Даже если ключ не попадёт в публичный доступ, но окажется у бывшего сотрудника или подрядчика, это уже риск.
Где нельзя хранить API-ключ
Самый простой способ потерять ключ — хранить его там, где легко получить доступ. Есть несколько мест, куда ключ лучше не класть.
Первый вариант — прямо в коде. Это удобно, но если код попадёт в публичный репозиторий или просто станет доступен не тем людям, ключ утечёт. Даже в приватном репозитории хранить ключ в коде не лучшая идея: он останется в истории коммитов.
Второй вариант — в текстовом файле на рабочем столе или в заметках. Такие файлы легко теряются, синхронизируются в облако и остаются в резервных копиях.
Третий вариант — в переписке. Ключ, отправленный в мессенджере или по почте, остаётся там навсегда. Даже если вы удалите сообщение, оно может сохраниться у собеседника или в архиве.
Четвёртый вариант — в скриншотах и документах. Иногда ключ попадает на скриншот или в общий документ, и никто этого не замечает.
Пятый вариант — в общедоступных системах управления задачами, если туда заходят подрядчики и клиенты.
Где хранить API-ключ правильно
Правильное хранение — это не про паранойю, а про то, чтобы ключ был доступен только тем, кому он действительно нужен, и только там, где это безопасно.
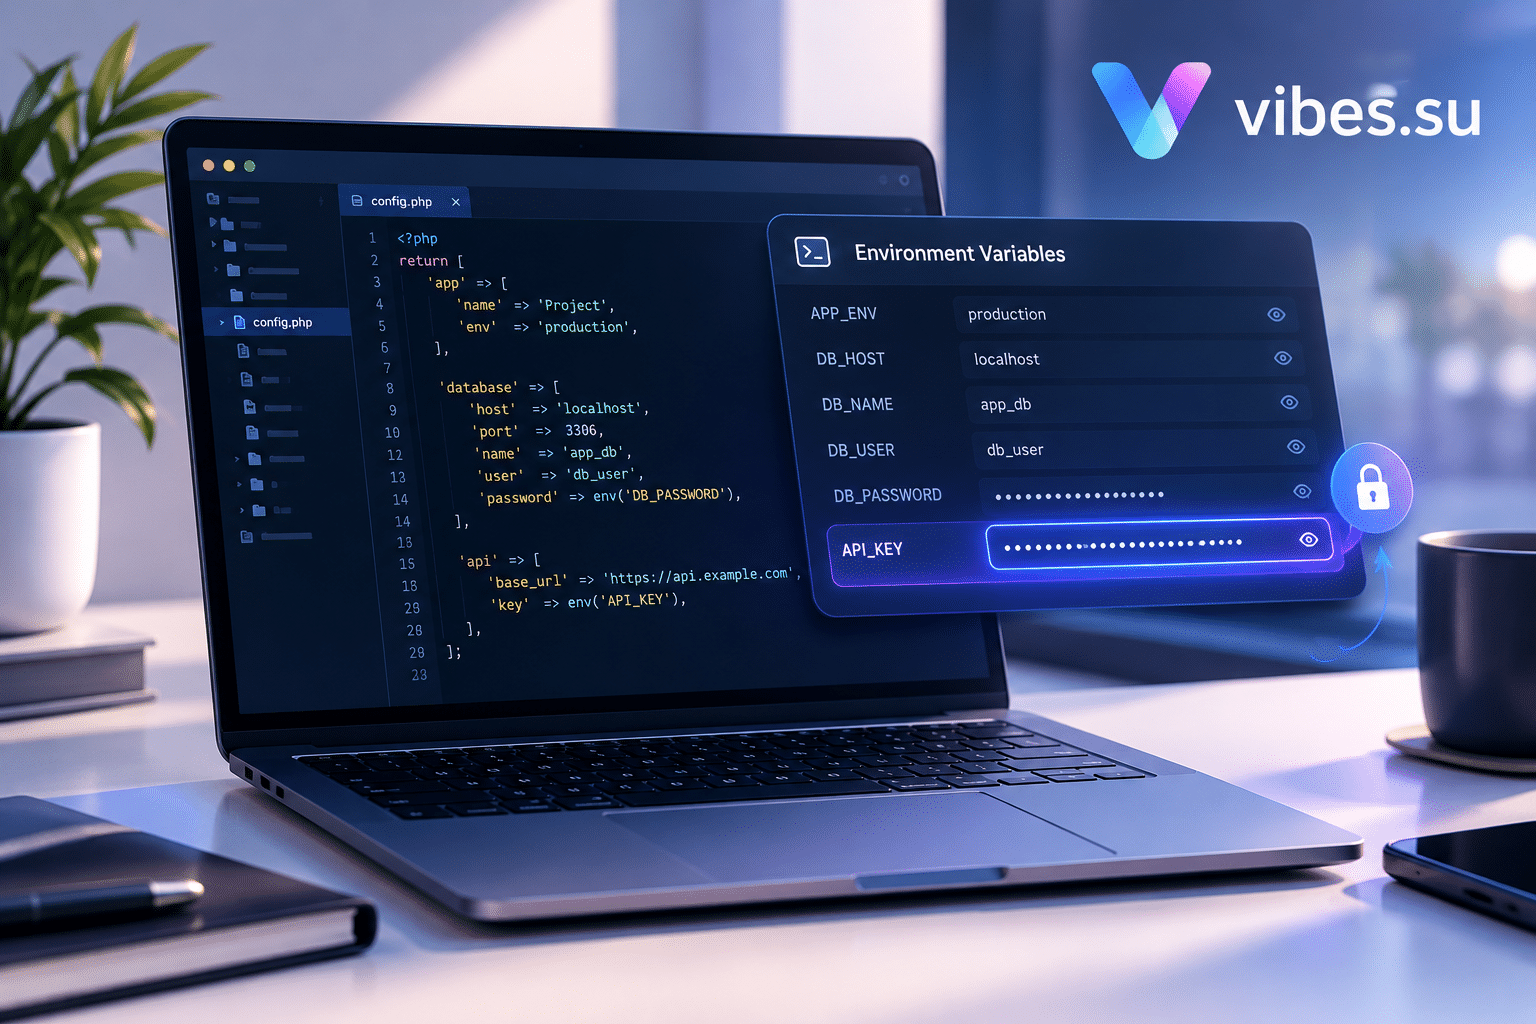
Первый вариант — переменные окружения. Это стандартный способ для приложений и скриптов. Ключ хранится вне кода, в настройках окружения, и код обращается к нему по имени переменной. Такой подход позволяет не публиковать ключ в репозитории и легко менять его между средами.
Второй вариант — секреты в системе развёртывания. Многие платформы позволяют хранить секреты отдельно от кода и передавать их в приложение во время запуска. Это удобно и безопасно.
Третий вариант — менеджер паролей или специализированный сервис для секретов. Если у вас несколько ключей и несколько человек, это оправданно.
Четвёртый вариант — отдельное защищённое хранилище внутри вашей инфраструктуры, если вы работаете с командой.
Главное — ключ не должен лежать рядом с кодом или в местах, которые легко утекают.
Как передавать ключ
Иногда ключ нужно кому-то передать: новому сотруднику, подрядчику, коллеге. В этот момент чаще всего и происходят утечки.
Несколько правил, которые снижают риск:
— не отправляйте ключ в мессенджерах и по почте;
— используйте защищённые каналы передачи: менеджер паролей, системы с ограниченным доступом, шифрованные сообщения;
— передавайте ключ отдельно от инструкции о том, куда его вставлять, чтобы оба элемента не утекли вместе;
— если ключ передаётся для временной задачи, создайте отдельный ключ, который потом можно отозвать;
— фиксируйте, кому и когда вы передавали ключ, чтобы при необходимости отозвать доступ.
Подробнее о том, как выстраивать автоматизацию через API, рассказано в материале про API для автоматизации работы с ссылками.
Сколько ключей заводить
Один ключ на всё — удобно, но небезопасно. Если он утечёт, придётся менять всё, и это затронет все сценарии сразу.
Лучше разделять ключи по назначению:
— отдельный ключ для личного использования;
— отдельный ключ для каждого проекта;
— отдельный ключ для каждого сотрудника или подрядчика;
— отдельный ключ для тестовых сценариев, которые не должны влиять на рабочие данные.
Это позволяет отозвать один ключ, не нарушив всё остальное. И понять, откуда произошла утечка, если она случится.
Что делать при утечке ключа
Утечка — не конец света, но действовать нужно быстро.
Порядок действий:
— сразу отозвать скомпрометированный ключ в сервисе;
— создать новый ключ и заменить его там, где он используется;
— проверить, не было ли подозрительной активности: новых ссылок, изменений адресов, удалений;
— если есть аналитика, посмотреть, не появилось ли ссылок, которых вы не создавали;
— если утечка публичная, подумать о том, нужно ли предупредить пользователей;
— понять, как ключ утёк, и устранить причину, чтобы это не повторилось.
Чем быстрее вы отзовёте ключ, тем меньше последствий.
Как ограничить возможности ключа
Если сервис позволяет, стоит ограничивать права ключа. Не каждый ключ должен уметь всё.
Например, ключ, который используется только для создания ссылок, может не иметь доступа к удалению или к изменению существующих. Ключ для аналитики может не иметь прав на создание. Это снижает последствия утечки: даже если ключ попадёт не туда, ущерб будет ограничен.
Также полезно ограничивать ключ по времени. Если он нужен только на время проекта, нет причин оставлять его активным навсегда.
Как не допустить утечки в коде
Большая часть утечек происходит не из-за злого умысла, а из-за невнимательности. Несколько привычек помогают этого избежать.
Не хранить ключ в коде и в конфигурационных файлах, которые попадают в репозиторий. Использовать переменные окружения или секреты.
Не коммитить файлы с ключами. Добавить их в ignore-файл, чтобы они не попали в репозиторий случайно.
Проверять код перед публикацией, особенно если он попадает в открытый доступ.
Использовать инструменты, которые ищут секреты в коде и предупреждают о них.
Не оставлять ключи в логах. Иногда в логах появляются URL с ключами, и они могут попасть в отчёты или в системы мониторинга.
Как быть с ключами в командах и у подрядчиков
Если с API работают несколько человек, правила становятся важнее, чем когда вы работаете один.
Практический подход:
— у каждого человека свой ключ;
— ключи выдаются под конкретную задачу и отзываются после её завершения;
— есть список активных ключей и понимание, кто их использует;
— есть процедура отзыва, которая не ломает работу остальных;
— есть понимание, что делать, если кто-то уходит из команды.
Это не бюрократия, а способ не потерять доступ и не подставить себя. Один ключ на всех — это удобно, пока не случится инцидент.
О том, как использовать API для массовых операций, рассказано в материале про массовое создание коротких ссылок через API.
Что делать, если ключ нужно использовать в публичной среде
Иногда ключ используется в среде, где его сложно спрятать: в клиентском приложении, в статическом сайте, в мобильном приложении. Это отдельный риск, и к нему нужен отдельный подход.
Если ключ используется в публичной среде, стоит:
— убедиться, что он не даёт прав больше, чем нужно;
— подумать о прокси-сервере, который скрывает ключ от клиента;
— настроить лимиты и мониторинг, чтобы заметить подозрительную активность;
— регулярно ротировать ключ.
Идеально — не использовать ключ в публичной среде вообще, а сделать прослойку на своей стороне. Но если это невозможно, нужно понимать риски и управлять ими.
Как понять, что ключ скомпрометирован
Иногда утечка происходит незаметно. Есть признаки, которые стоит отслеживать.
Признаки:
— появились ссылки, которых вы не создавали;
— существующие ссылки изменили конечный адрес;
— пропали ссылки, которые были активны;
— в статистике появились переходы, которые не соответствуют вашим кампаниям;
— сервис прислал уведомление о подозрительной активности;
— запросы к API идут в часы, когда вы не работаете.
Если что-то из этого заметно, стоит проверить активные ключи и отозвать те, в которых есть сомнения.
Частые вопросы
Можно ли хранить API-ключ прямо в коде?
Технически можно, но это небезопасно. Если код попадёт в репозиторий или станет доступен не тем людям, ключ утечёт. Лучше использовать переменные окружения или секреты.
Что делать, если API-ключ утёк?
Сразу отозвать его в сервисе, создать новый и заменить там, где он используется. Проверить, не было ли подозрительной активности. Понять причину утечки, чтобы это не повторилось.
Как передать ключ коллеге или подрядчику?
Через защищённый канал: менеджер паролей, систему с ограниченным доступом. Не в мессенджере и не по почте. Лучше создавать отдельный ключ под конкретную задачу, чтобы потом можно было его отозвать.
Сколько ключей должно быть?
Столько, сколько нужно, чтобы разделить доступ по задачам и людям. Один ключ на всё — удобно, но при утечке придётся менять всё сразу.
Как ограничить права ключа?
Если сервис позволяет, настройте ключ так, чтобы он давал только те права, которые нужны для его задачи. Ключ для создания ссылок не должен уметь удалять. Это снижает последствия утечки.
Как понять, что ключ используется кем-то ещё?
По признакам: новые ссылки, которых вы не создавали; изменённые адреса; удалённые ссылки; переходы, не соответствующие вашим кампаниям; активность в нерабочие часы. Если что-то из этого заметно, проверьте ключи и отзовите подозрительные.